Conectează Claude, Cursor, ChatGPT sau orice client MCP la datele live ZebraByte. Verifică ce controale au probleme, actualizează registrul de riscuri și pregătește auditul, în limitele permisiunilor persoanei care a conectat agentul.
Conectează instrumentele AI
 Claude
 Cursor
 VS Code
 Windsurf
 Zed
 OpenCode
Datele și workflow-urile ZebraByte, disponibile agenților tăi AI.
O singură integrare poate oferi agentului sute de instrumente, workflow-uri de compliance și exact permisiunile pe care le are persoana din spatele lui.
+350 de instrumente, o singură conexiune
Accesează înregistrările ZebraByte printr-un singur endpoint MCP, cu instrumentele și schemele descoperite la conectare.
Funcționează în instrumentele pe care echipa le folosește deja
Conectează Claude, Cursor, VS Code, Windsurf, Zed și OpenCode fără să construiești o integrare separată.
Limitat la permisiunile existente ale fiecărei persoane
Acordă scope-uri read-only sau read-write pe resurse, fără a depăși permisiunile utilizatorului conectat.
Skills care știu cum să folosească instrumentele
Instalează workflow-uri open-source de compliance lângă instrumente, astfel încât agentul să urmeze o procedură în loc să improvizeze.
Agenți care pot acționa, nu doar raporta
Creează și actualizează înregistrări astfel încât un agent să poată duce o sarcină de compliance până la capăt.
Un agent nu vede niciodată mai mult decât persoana care l-a conectat.
Alege scope-urile la conectare și păstrează fiecare agent în limitele permisiunilor pe care proprietarul lui le are deja.
Instalează integrarea, apoi autentifică-te
- Instalează integrarea ZebraByte cu un singur flux de configurare.
- Autentifică-te cu contul ZebraByte.
- Funcționează cu deployment-ul ZebraByte configurat pentru organizația ta.
Conectează clientul pe care echipa îl folosește deja
- Folosește OAuth interactiv din Claude, Cursor, VS Code, Windsurf și Zed.
- Folosește un token cu scope limitat pentru clienții care nu pot rula un flow interactiv.
- O singură configurare aduce instrumentele și skills-urile de compliance în clienții compatibili.
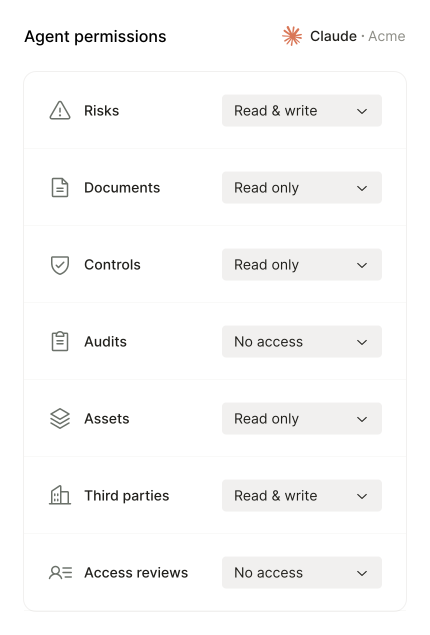
Decide ce poate accesa fiecare agent
- Setează accesul pe resurse: read-write, read-only sau fără acces.
- Agentul nu poate depăși permisiunile persoanei care l-a conectat.
- Revocă accesul agentului fără să blochezi contul persoanei.
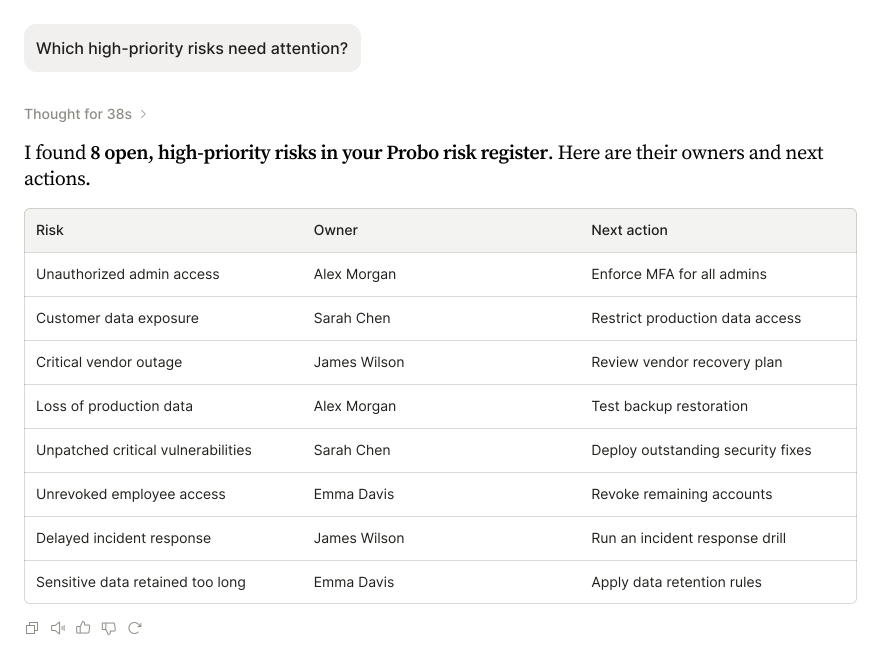
Întreabă direct programul tău de compliance
- „Ce controale nu au evidence atașat?” Întreabă în limbaj natural peste riscuri, controale, evidence, audituri și findings.
- Primește lista completă, nu doar primele rânduri.
- Vezi starea programului în timp real, fără să exporți datele înainte.
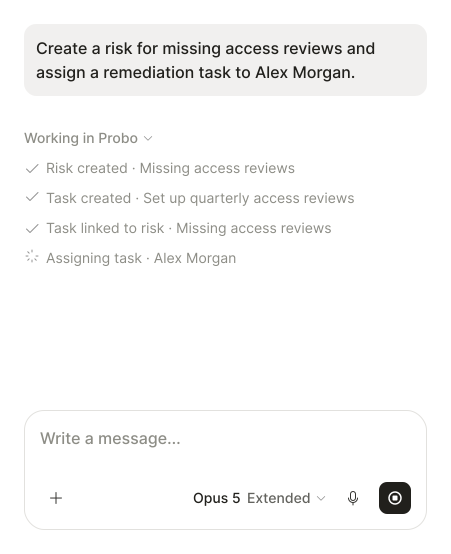
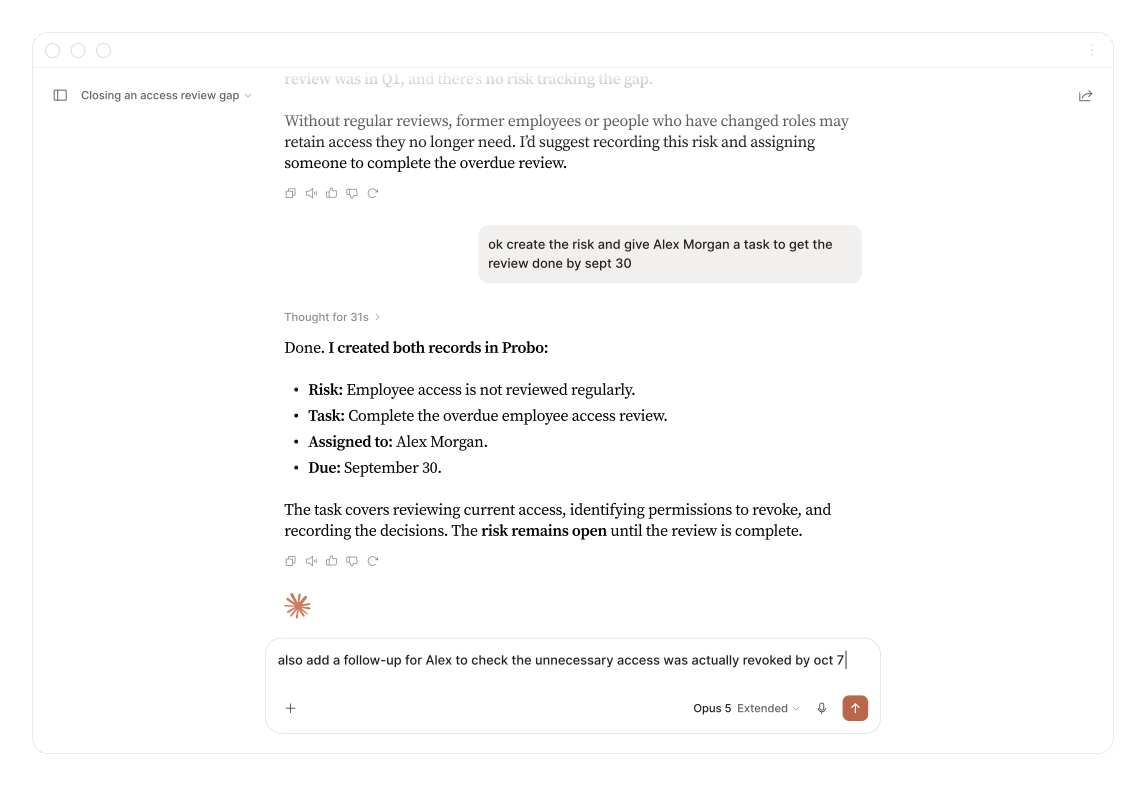
Agentul execută. Tu aprobi.
- Creează riscuri, task-uri, documente și evidence și leagă-le între ele într-un singur workflow.
- Automatizează o sarcină recurentă de compliance fără să construiești o integrare separată.
- Fiecare instrument declară dacă doar citește sau modifică date, astfel încât poți impune aprobare înainte de operațiunile de write.
+350 de instrumente în 21 de categorii, disponibile la conectare.
Descoperă catalogul disponibil la conectare, de la risk registers și control mappings până la audituri, access reviews și privacy records.
Run campaigns, pull entries from connected sources, and record decisions.
18 toolsAI pentru compliance, controlat prin permissions
Echipele de compliance pot răspunde la întrebări de securitate, actualiza risk registers și pregăti audituri din instrumentele AI pe care le folosesc deja.
“AI-ul pentru compliance trebuie să respecte aceleași permissions și același audit trail ca utilizatorul care l-a conectat.”

Framework-uri și cerințe susținute de programul de compliance


Întrebări frecvente
Descoperă ce mai poate face ZebraByte
-
Serviciu Compliance Officer
Conformitate gestionată de experți, cap-coadă
-
Compliance Portal
Partajează documente de securitate în siguranță
-
Employee Portal
Conformitatea întregii echipe, într-un singur portal
-
Access Review
Revizuiește accesul utilizatorilor în toate sistemele
-
AI Agents
Rulează compliance din instrumentele pe care le folosești
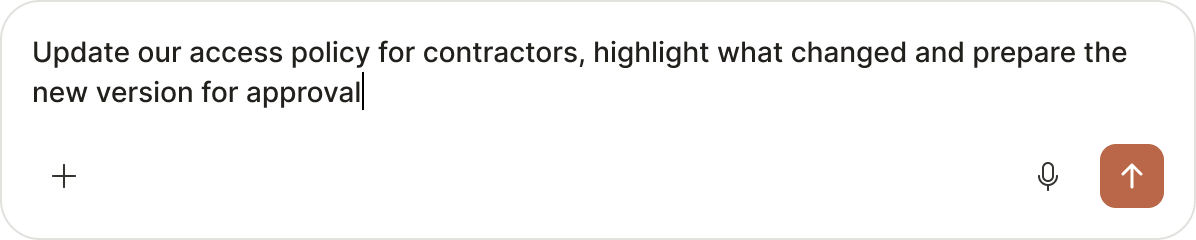
-
Cookie Banner
Consimțământ adaptat legislației fiecărui vizitator
-
Device Agent
Monitorizează continuu postura de securitate a dispozitivelor