Website compromise
Malware, redirect-uri, injected code, backdoors sau modificări pe care echipa nu le poate explica.
Triage, containment, investigation support și recovery pentru website-uri, conturi, aplicații și infrastructură. Evităm cleanup-ul orb înainte să înțelegem suficient din incident.
Nu trimite parole, private keys, recovery codes sau token-uri prin formularul public.
Ordinea exactă poate varia, dar incidentul trebuie să aibă un flux clar de decizie, containment și recovery.
Stabilim simptomele, sistemele afectate, impactul operațional și informația suficient de sigură pentru primele decizii.
Reducem accesul și propagarea fără să distrugem inutil datele sau artefactele necesare investigației.
Căutăm vectorul inițial, persistența și cauzele tehnice identificate în limitele scope-ului.
Restaurăm serviciile treptat, verificăm configurațiile și monitorizăm mediul înainte de revenirea completă.
Timeline-ul și findings-urile devin hardening, controls, ownership și acțiuni urmărite după incident.
Reacția prea rapidă poate șterge exact contextul care explică vectorul inițial sau persistența.
Accesul neautorizat, indisponibilitatea, malware-ul sau riscul pentru date nu trebuie reduse la „restart și vedem”.
Malware, redirect-uri, injected code, backdoors sau modificări pe care echipa nu le poate explica.
Sign-ins neautorizate, sesiuni suspecte, forwarding rules, MFA bypass sau credential theft.
Fișiere modificate în masă, malware, ransomware sau semnale de lateral movement.
Date publicate, accesate sau transferate într-un mod care nu era intenționat ori autorizat.
Abuse, exploatare sau acces neautorizat care afectează aplicații și servicii expuse.
Un furnizor, integration sau cont extern poate deveni calea de acces către organizație.
Revenirea în producție trebuie să aibă criterii clare și riscuri rămase explicit asumate.
“Containment-ul bun limitează impactul fără să șteargă inutil informația de care ai nevoie ca să înțelegi incidentul.”
Conformitate gestionată de experți, cap-coadă
Partajează documente de securitate în siguranță
Conformitatea întregii echipe, într-un singur portal
Revizuiește accesul utilizatorilor în toate sistemele
Rulează compliance din instrumentele pe care le folosești
Consimțământ adaptat legislației fiecărui vizitator
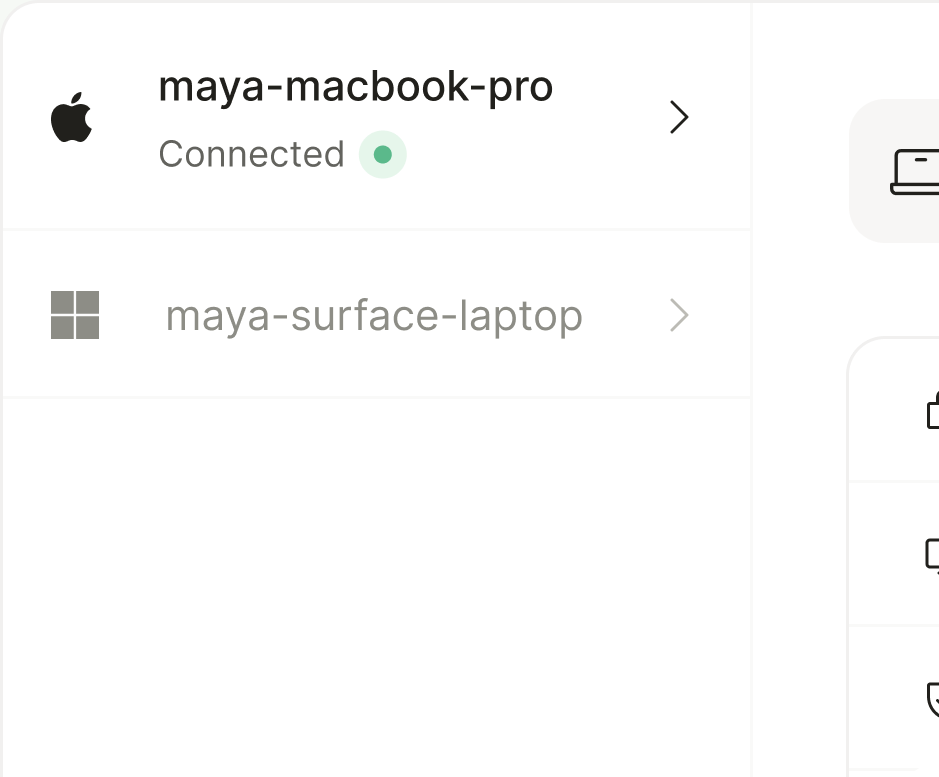
Monitorizează continuu postura de securitate a dispozitivelor

Nu găsești framework-ul pe care îl cauți?
Discută cu noi — este posibil să îl putem include în program.
Not seeing the framework you are looking for?
Reach out — we may already support it in the programme.