Broken access control
Validăm access paths, authorization gaps și impactul lor asupra datelor sau funcțiilor protejate.
Testare autorizată pentru aplicații web, API-uri și infrastructură, cu scope clar, findings verificabile, evidence, remediation și retest într-un singur workflow.
Alegem suprafețele și tehnicile după arhitectura reală, riscul urmărit și autorizarea primită.
Authentication, authorization, session handling, input validation și logică de business în limitele scope-ului autorizat.
REST și GraphQL endpoints, object-level authorization, rate limits, secrets exposure și abuse paths relevante.
Servicii expuse, configurații, attack surface și căi de acces care pot crește impactul unei vulnerabilități.
Componente și configurații cloud incluse explicit în scope și care pot fi validate în siguranță.
După remediere verificăm dacă problema și cauza relevantă au fost închise, nu doar mascate.
Contextul engagement-ului și al findings-urilor rămâne legat de fiecare etapă a testării.
Fiecare finding rămâne legat de context, severity, evidence și status de retest.
Validăm access paths, authorization gaps și impactul lor asupra datelor sau funcțiilor protejate.
Injection, XSS, request manipulation și alte clase de atac relevante pentru aplicația testată.
Session handling, authentication flows, reset paths și identity abuse în limitele engagement-ului.
Verificăm abuse paths, throttling și controalele care limitează automatizarea malițioasă.
Servicii, configurații și suprafețe externe care pot amplifica impactul unei vulnerabilități.
Findings cu evidence, context, recomandări și status de retest, nu doar output brut de scanner.
Controlul engagement-ului face parte din securitate la fel de mult ca tehnicile folosite.
“Demonstrezi suficient cât să validezi riscul. Nu provoci impact doar pentru a face raportul mai spectaculos.”
Conformitate gestionată de experți, cap-coadă
Partajează documente de securitate în siguranță
Conformitatea întregii echipe, într-un singur portal
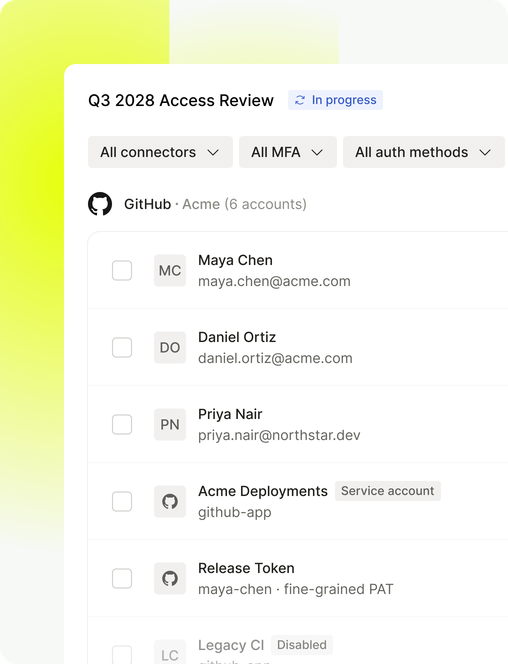
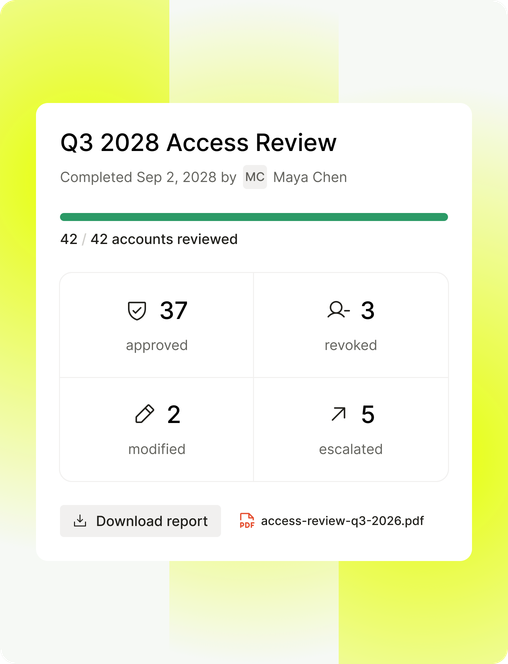
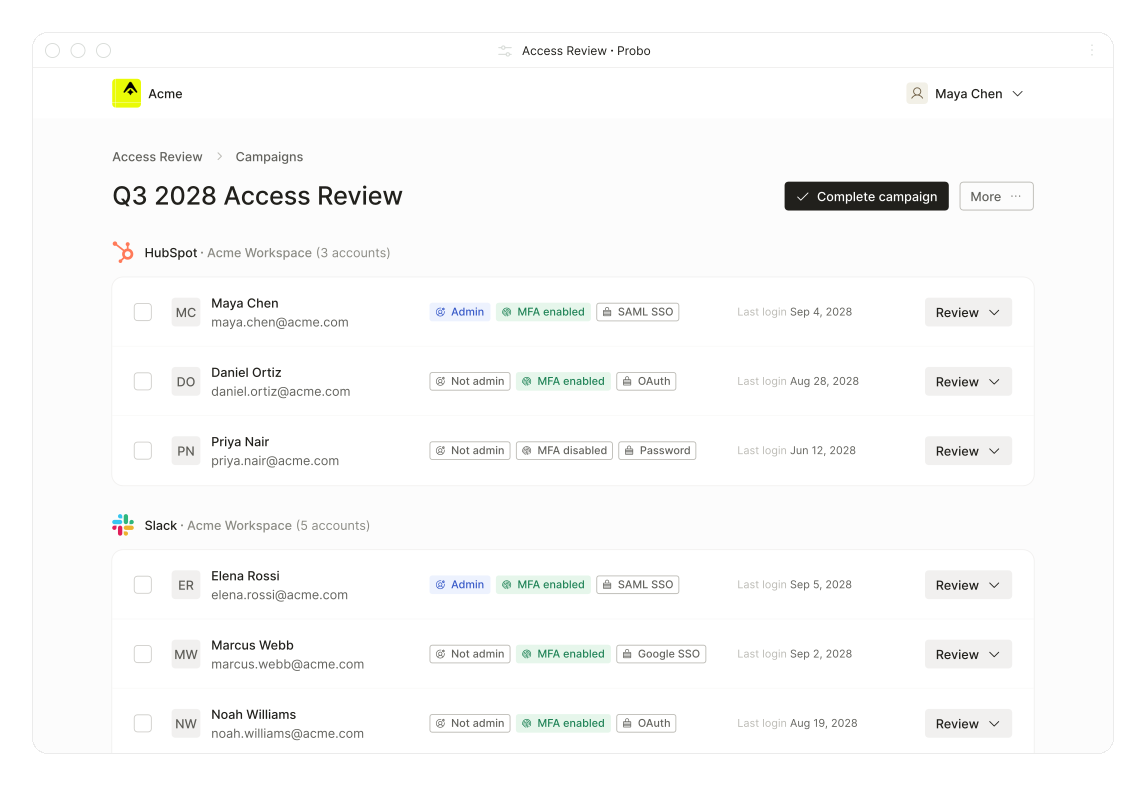
Revizuiește accesul utilizatorilor în toate sistemele
Rulează compliance din instrumentele pe care le folosești
Consimțământ adaptat legislației fiecărui vizitator
Monitorizează continuu postura de securitate a dispozitivelor

Nu găsești framework-ul pe care îl cauți?
Discută cu noi — este posibil să îl putem include în program.
Not seeing the framework you are looking for?
Reach out — we may already support it in the programme.