Campanii
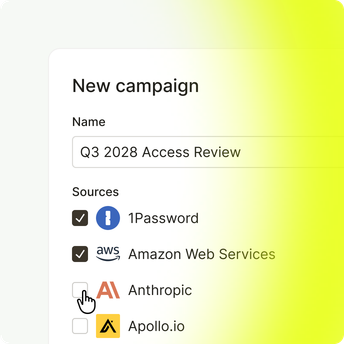
Definește sistemele relevante pentru review și capturează snapshot-ul într-un singur flux.
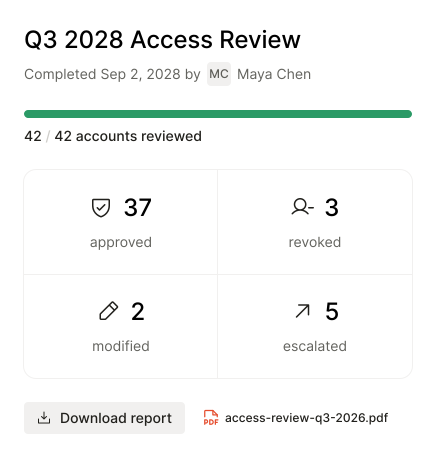
Adu conturile din instrumentele tale într-o singură revizuire. Identifică accesul riscant, ia decizii informate și păstrează un istoric clar pentru următorul audit.
Solicită un demoConectează instrumentele
 1Password
 Amazon Web Services
 Anthropic
 Apollo.io
 authentik
 Azure
 Better Stack
 Brevo
 Brex
 Cal.com
 Calendly
 ClickHouse Cloud
 Cloudflare
 Crisp
 Cursor
 Deepgram
 Dotfile
 GitHub
 Google Cloud
 Grafana
 HubSpot
 incident.io
 Langfuse
 Mercury
 Metabase
 Neon
 Nuki
 Okta
 OpenAI
 OpenRouter
 Pylon
 Qovery
 Railway
 Render
 Resend
 Scaleway
 Segment
 SendGrid
 SigNoz
 Supabase
 Tailscale
 Tally
 UpCloud
 Yousign
Certifică accesul din întregul stack într-un singur workflow, cu fiecare decizie păstrată ca evidence la un moment determinat.
Adu conturile din Google Workspace, Okta, GitHub, infrastructura cloud, Slack și alte servicii într-o singură revizuire.
Păstrează exact cine avea acces la ce în momentul începerii campaniei, indiferent de schimbările ulterioare.
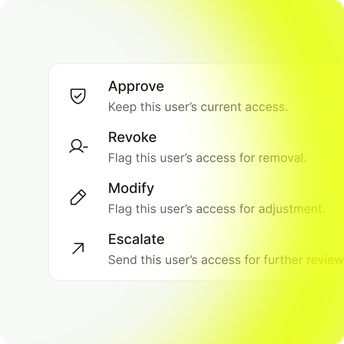
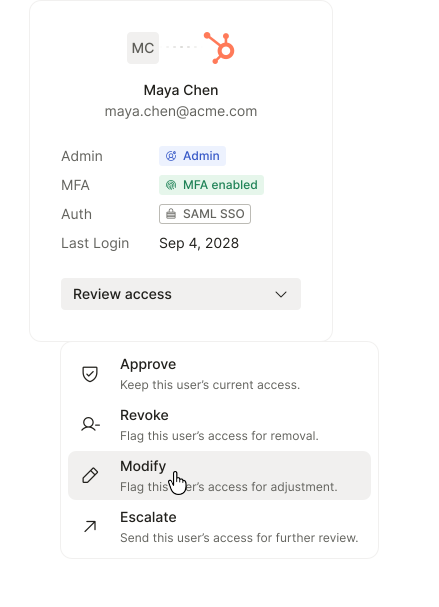
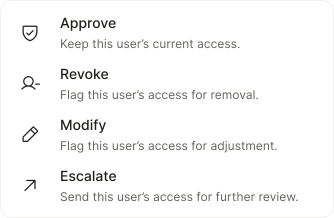
Aprobă, revocă, amână sau escaladează individual ori în bulk. Justificările rămân înregistrate acolo unde sunt necesare.
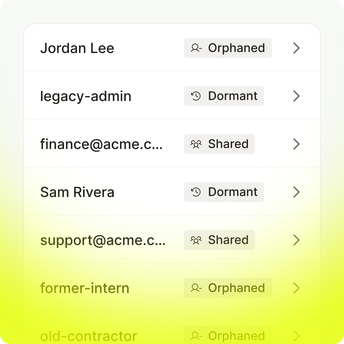
ZebraByte evidențiază conturile orfane, inactive, supra-privilegiate și partajate pentru review prioritar.
Fiecare campanie marchează conturile ca noi, eliminate sau neschimbate față de campania precedentă.
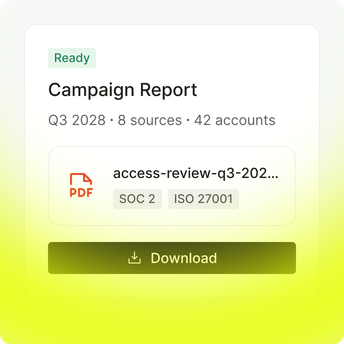
Exportă campania închisă ca PDF, cu evidența a ceea ce a fost revizuit, de cine și de ce.
Conectează fiecare sistem o singură dată, capture the full picture, move through decisions fast, and close with proof auditors accept.
Surse, campaigns, access entries, flags, decisions, and statistics keep every review moving.
Definește sistemele relevante pentru review și capturează snapshot-ul într-un singur flux.
Conectează furnizorii și reutilizează-i în mai multe campanii.
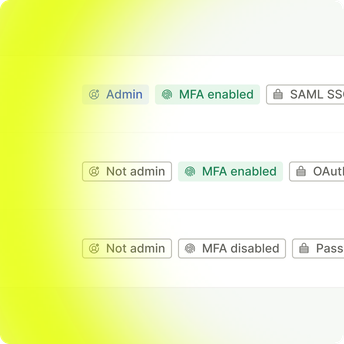
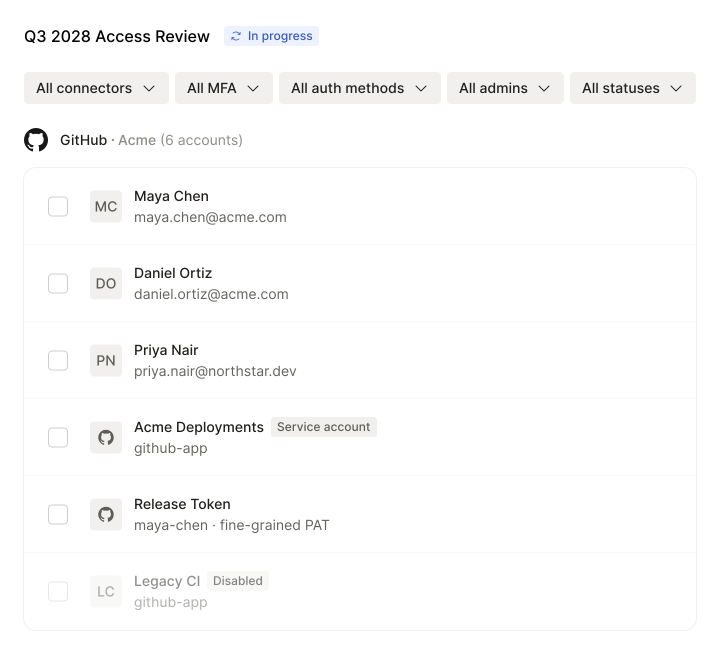
Fiecare cont include rol, admin, MFA și ultimul login pentru decizii rapide.
Conturile orfane, inactive, supra-privilegiate și partajate sunt evidențiate automat.
Aprobă, revocă, amână sau escaladează, cu justificările păstrate în evidență.
Statistici live după decizie și flag, plus un PDF pregătit pentru audit.
Echipele de security și compliance pot centraliza accesul, documenta deciziile și păstra audit trail-ul într-un singur workflow.
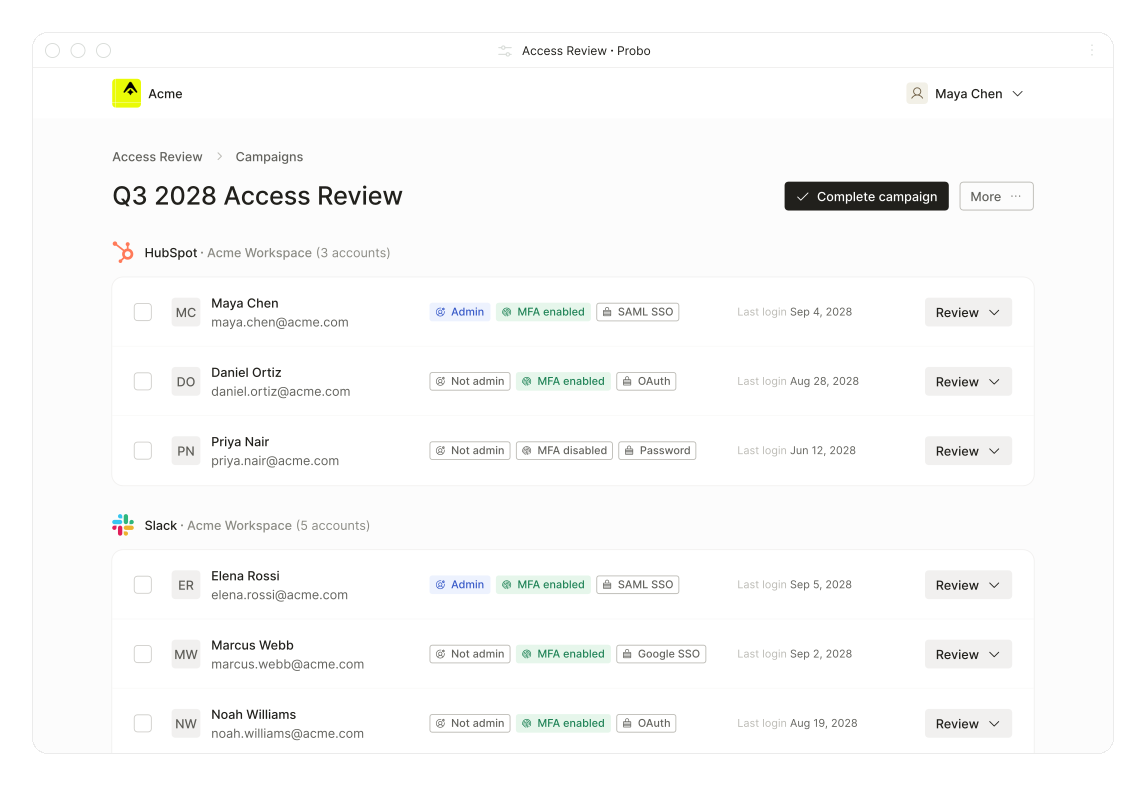
“Fiecare decizie de acces trebuie să poată fi explicată și demonstrată la audit.”

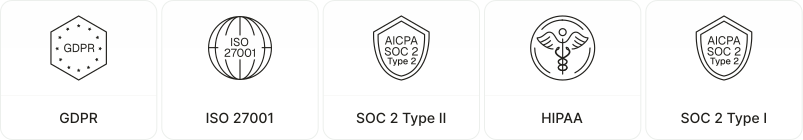
Framework-uri și cerințe susținute de programul de compliance


Conformitate gestionată de experți, cap-coadă
Partajează documente de securitate în siguranță
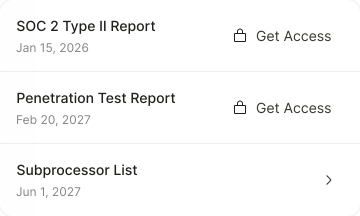
Conformitatea întregii echipe, într-un singur portal
Revizuiește accesul utilizatorilor în toate sistemele
Rulează compliance din instrumentele pe care le folosești
Consimțământ adaptat legislației fiecărui vizitator
Monitorizează continuu postura de securitate a dispozitivelor

Nu găsești framework-ul pe care îl cauți?
Discută cu noi — este posibil să îl putem include în program.
Not seeing the framework you are looking for?
Reach out — we may already support it in the programme.