Finding
Ce am identificat și unde apare problema.
Evaluăm website-ul, domeniul, emailul și serviciile expuse public, validăm constatările și le transformăm într-un plan tehnic prioritizat după risc și impact.
Scope-ul se adaptează mediului și obiectivului engagement-ului. Nu adăugăm active sau tehnici în afara autorizării doar pentru a produce un raport mai lung.
Domenii, subdomenii, aplicații, servicii publice, DNS și configurații expuse care pot fi observate sau atacate din exterior.
TLS, security headers, tehnologii expuse, access paths și configurații defensive relevante pentru serviciile aflate în scope.
MFA, access controls, SPF, DKIM, DMARC și configurațiile de domeniu care influențează impersonation și account risk.
Findings explicate prin impact și context, apoi transformate într-un plan de remediere prioritizat și verificabil.
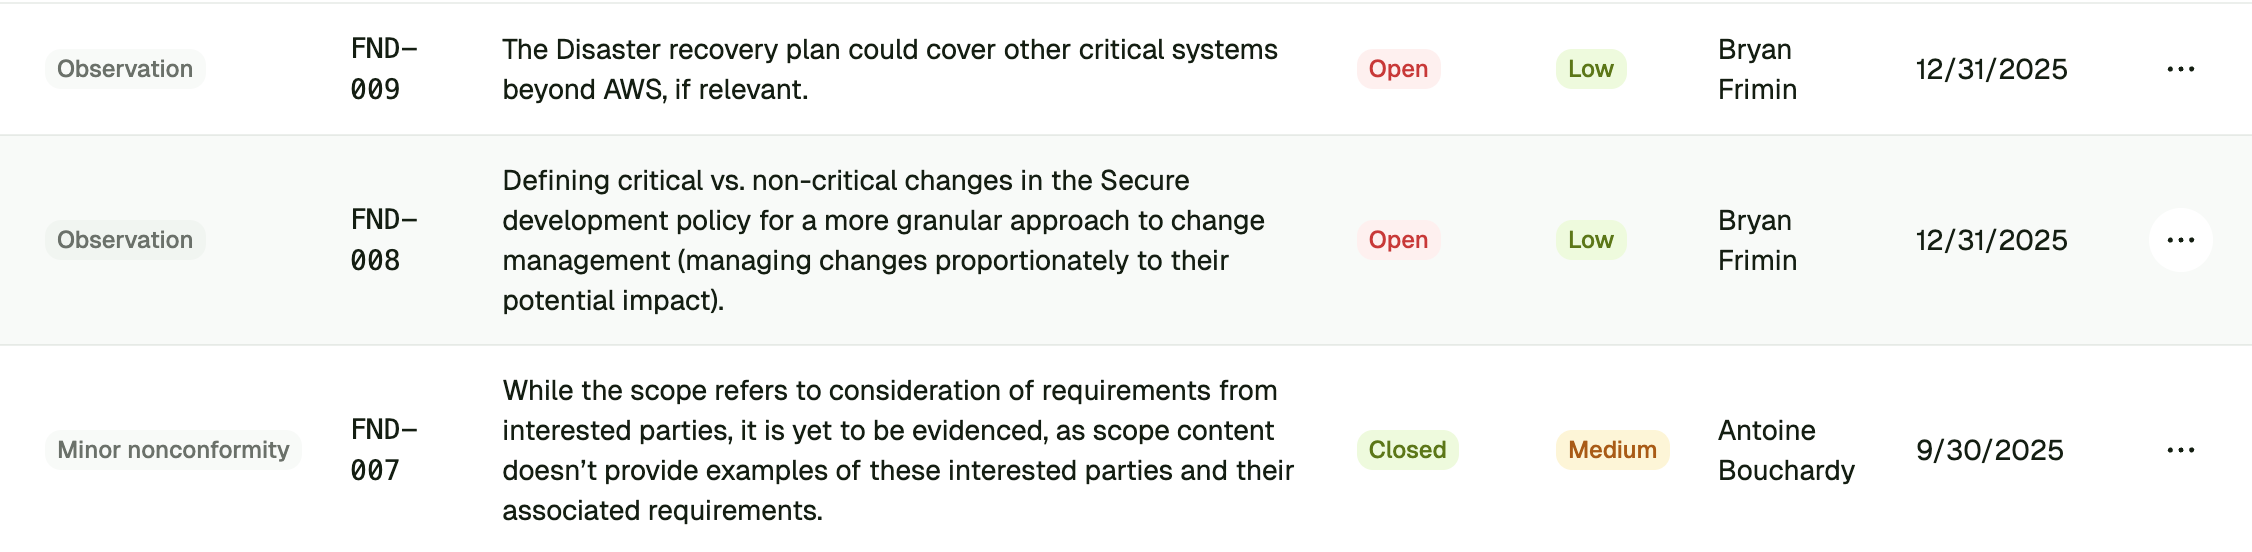
Fiecare constatare include suficient context tehnic pentru ca owner-ul să poată înțelege, remedia și verifica problema.
Tool-urile sunt doar o parte din proces. Valoarea vine din validare, context și prioritizarea constatărilor în jurul serviciului real.
Nu livrăm doar un nume de vulnerabilitate și un scor. Fiecare constatare trebuie să ofere context suficient pentru decizie, remediere și verificare.
Ce am identificat și unde apare problema.
Informația tehnică minimă necesară pentru a înțelege sau reproduce în siguranță constatarea.
Ce poate permite problema și care este contextul real de exploatare sau impact.
Ordinea recomandată de remediere în raport cu celelalte findings și dependențe.
Ce trebuie schimbat și ce compromisuri sau verificări sunt necesare înainte de implementare.
Cum confirmăm că remedierea a rezolvat cauza fără să rupă funcționalitatea legitimă.
Rezultatul trebuie să poată fi transformat în execuție, nu doar arhivat ca PDF.
“Authorization first. Scope-ul și limitele testării sunt parte din securitate, nu o formalitate.”
Conformitate gestionată de experți, cap-coadă
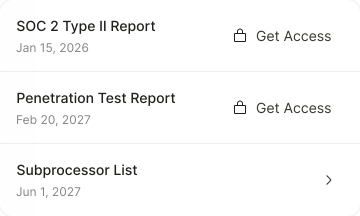
Partajează documente de securitate în siguranță
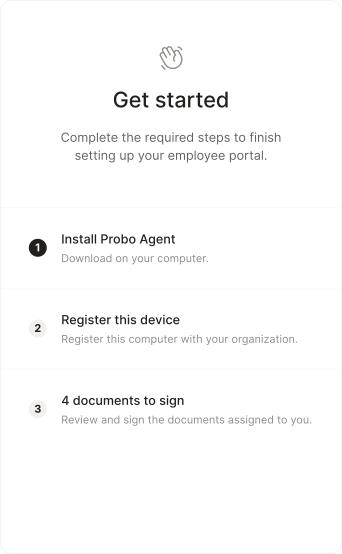
Conformitatea întregii echipe, într-un singur portal
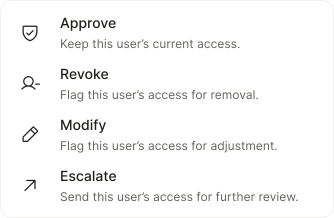
Revizuiește accesul utilizatorilor în toate sistemele
Rulează compliance din instrumentele pe care le folosești
Consimțământ adaptat legislației fiecărui vizitator
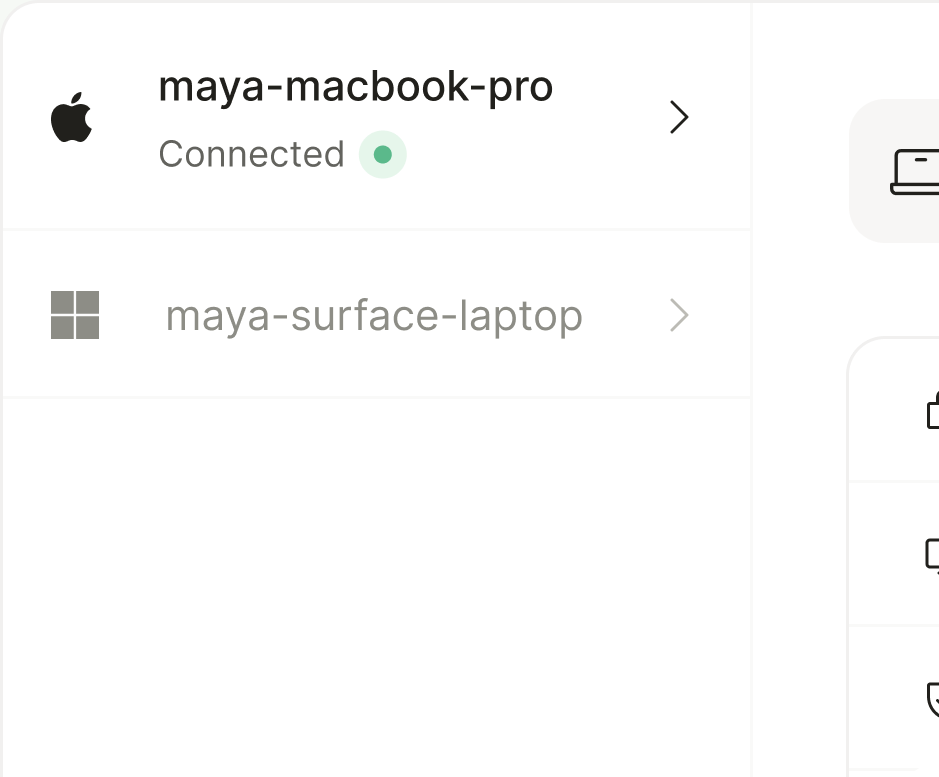
Monitorizează continuu postura de securitate a dispozitivelor

Nu găsești framework-ul pe care îl cauți?
Discută cu noi — este posibil să îl putem include în program.
Not seeing the framework you are looking for?
Reach out — we may already support it in the programme.