Web Application Firewall
Reguli defensive și filtrare adaptate aplicației, expunerii și traficului legitim.
WAF, DDoS protection, hardening, malware monitoring și recovery operate ca straturi complementare. Păstrezi furnizorul actual sau muți origin-ul doar când schimbarea reduce riscul real.
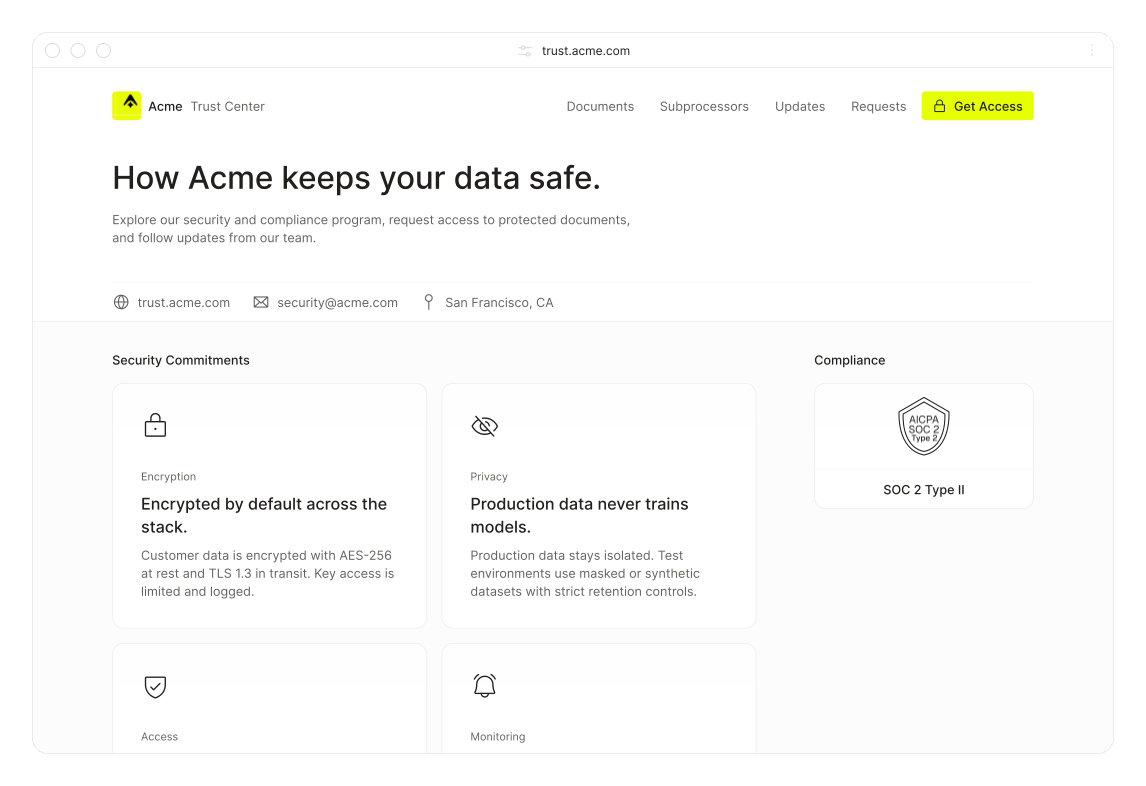
Aplicăm straturi complementare înainte de aplicație, în aplicație și în recovery, astfel încât fiecare control să reducă presiunea pe următorul.
Filtrare la edge, reguli defensive și rate limiting înainte ca traficul abuziv să consume resursele origin-ului.
Reducerea impactului traficului volumetric și a pattern-urilor de abuse asupra aplicației și infrastructurii.
TLS, security headers, MFA și protecția suprafețelor administrative fără să rupem fluxurile legitime.
Semnale pentru fișiere malițioase, modificări suspecte, backdoors și persistență după un incident.
Restaurarea și verificarea post-incident fac parte din control, nu doar existența unei copii de rezervă.
Alegem traseul după starea reală a website-ului și după cine deține infrastructura.
Configurația finală depinde de stack, expunere și responsabilitățile asupra infrastructurii.
Reguli defensive și filtrare adaptate aplicației, expunerii și traficului legitim.
Absorbție și control al traficului abuziv înainte de a pune presiune pe origin.
HTTPS și headere relevante configurate fără să rupă funcționalitatea aplicației.
MFA, limitarea accesului și reducerea credential abuse pe suprafețele administrative.
Patching, configuration changes și reducerea suprafeței de atac în funcție de finding.
Disponibilitate, schimbări, backup și recovery urmărite ca parte din aceeași postură.
Nu promitem „100% secure”. Construim prevenție, observabilitate și o cale controlată de revenire.
“Un WAF este un strat important, dar securitatea reală include și aplicația, identitatea, origin-ul și recovery-ul.”
Conformitate gestionată de experți, cap-coadă
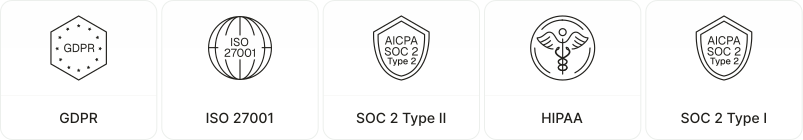
Partajează documente de securitate în siguranță
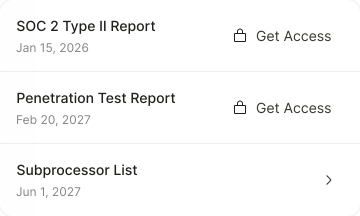
Conformitatea întregii echipe, într-un singur portal
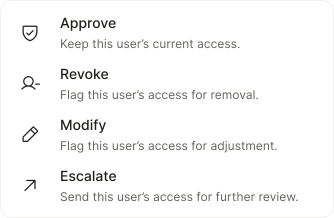
Revizuiește accesul utilizatorilor în toate sistemele
Rulează compliance din instrumentele pe care le folosești
Consimțământ adaptat legislației fiecărui vizitator
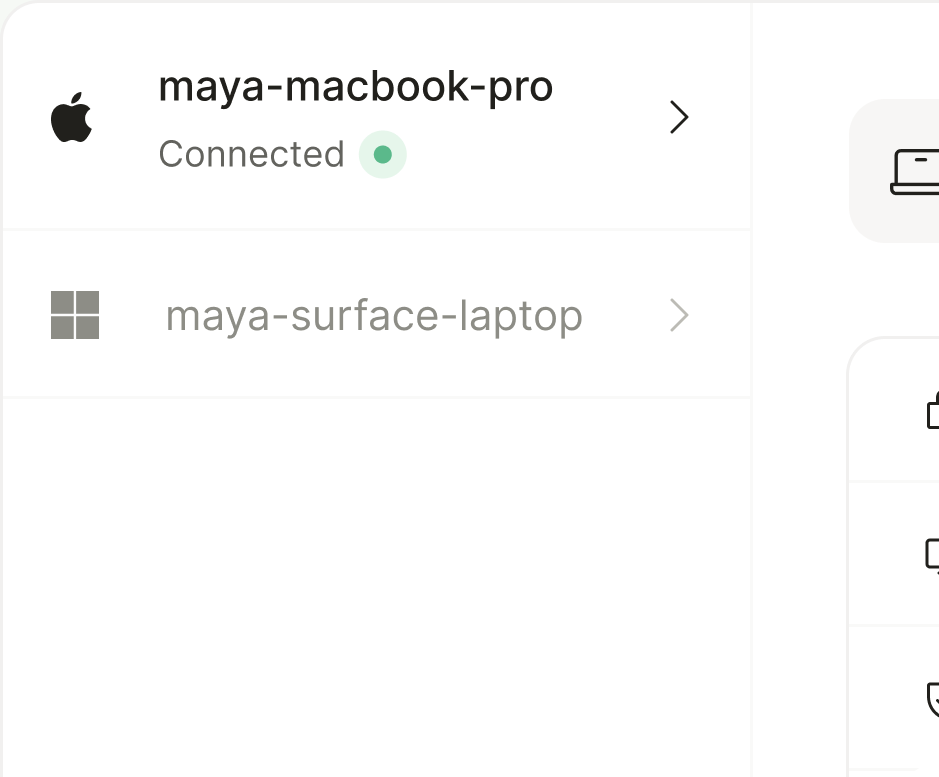
Monitorizează continuu postura de securitate a dispozitivelor

Nu găsești framework-ul pe care îl cauți?
Discută cu noi — este posibil să îl putem include în program.
Not seeing the framework you are looking for?
Reach out — we may already support it in the programme.